如果後續想接收本站有關 網站架設、網站安全、網站漏洞防範 等訊息
您可以透過以下表單留下您的電子郵件信箱來訂閱我們的電子報
高登主機網
處理網站被駭、網站搬家、網站異常等問題的專家,我們也有優質網站主機租用及代管。
高登主機網
處理網站被駭、網站搬家、網站異常等問題的專家,我們也有優質網站主機租用及代管。
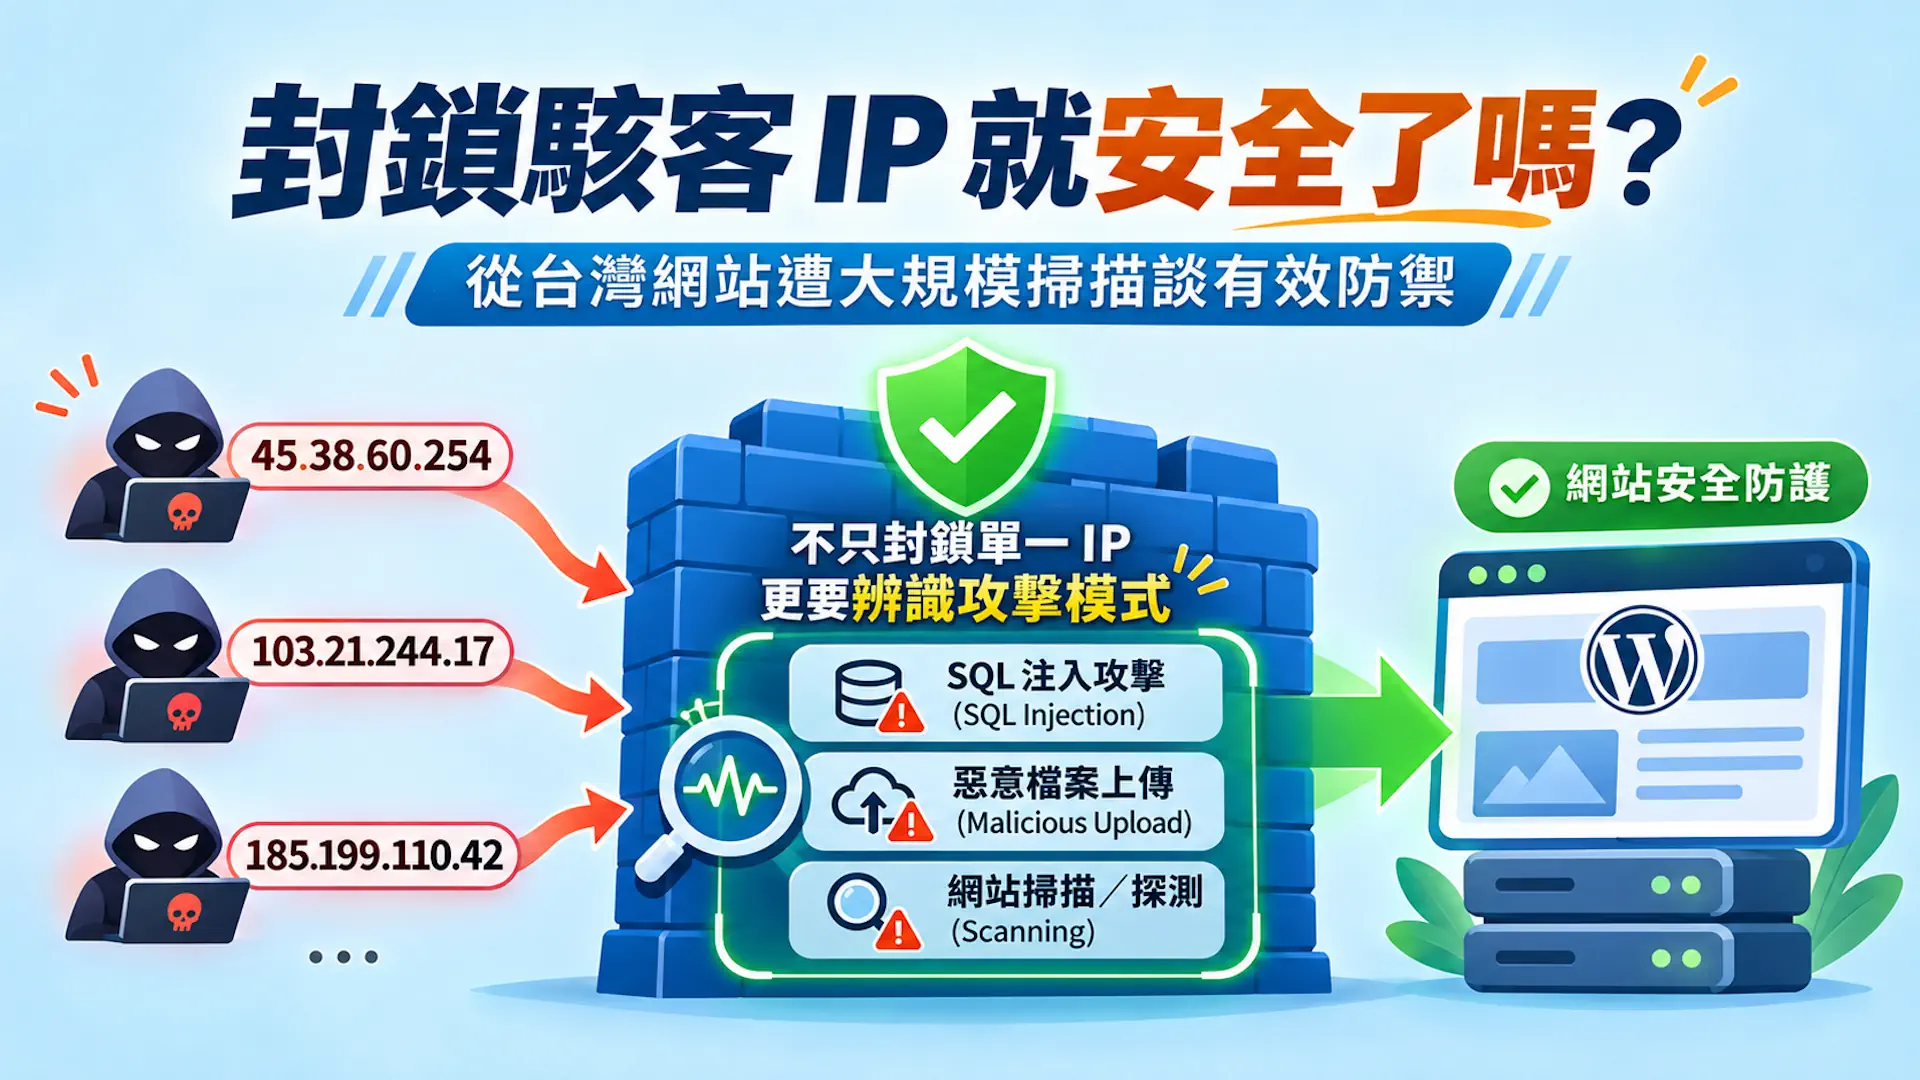
封鎖駭客 IP 就安全了嗎?從台灣網站遭大規模掃描談有效防禦

台灣網站攻擊數突然暴增,竟然主要來自同一個 IP!
2026 年 11 月 19 日,Wordfence 發表了一份值得台灣網站管理者注意的資安調查報告。
研究人員發現,從 10 月 26 日開始,使用 .tw 網域的網站遭到大量異常請求,部分防火牆規則偵測到的受攻擊網站數量,甚至增加至原本的 3 倍以上。
更令人意外的是,研究團隊追查後發現,這波異常增加的攻擊,主要來自同一個 IP:
45.38.60.254
根據 Wordfence 的資料,從 10 月 26 日開始,這個 IP 已經產生超過 246,000 次被防火牆封鎖或記錄的請求。
其中涉及 SQL Injection(資料庫注入)、惡意檔案上傳、目錄穿越等常見網站攻擊手法。
研究也發現,這些請求主要是在測試過去已經公開的漏洞,而不是針對某個全新漏洞發動攻擊。
不過,這裡有一個必須釐清的觀念:
遭到漏洞掃描,不代表網站已經被駭客入侵。
Wordfence 觀察到的是大量漏洞利用嘗試,相關請求遭到防火牆攔截,並沒有因此證實這些網站已經遭到入侵。
但這次事件也帶出一個更值得思考的問題:
既然已經知道駭客使用哪個 IP,直接封鎖不就好了嗎?
事情恐怕沒有那麼簡單。
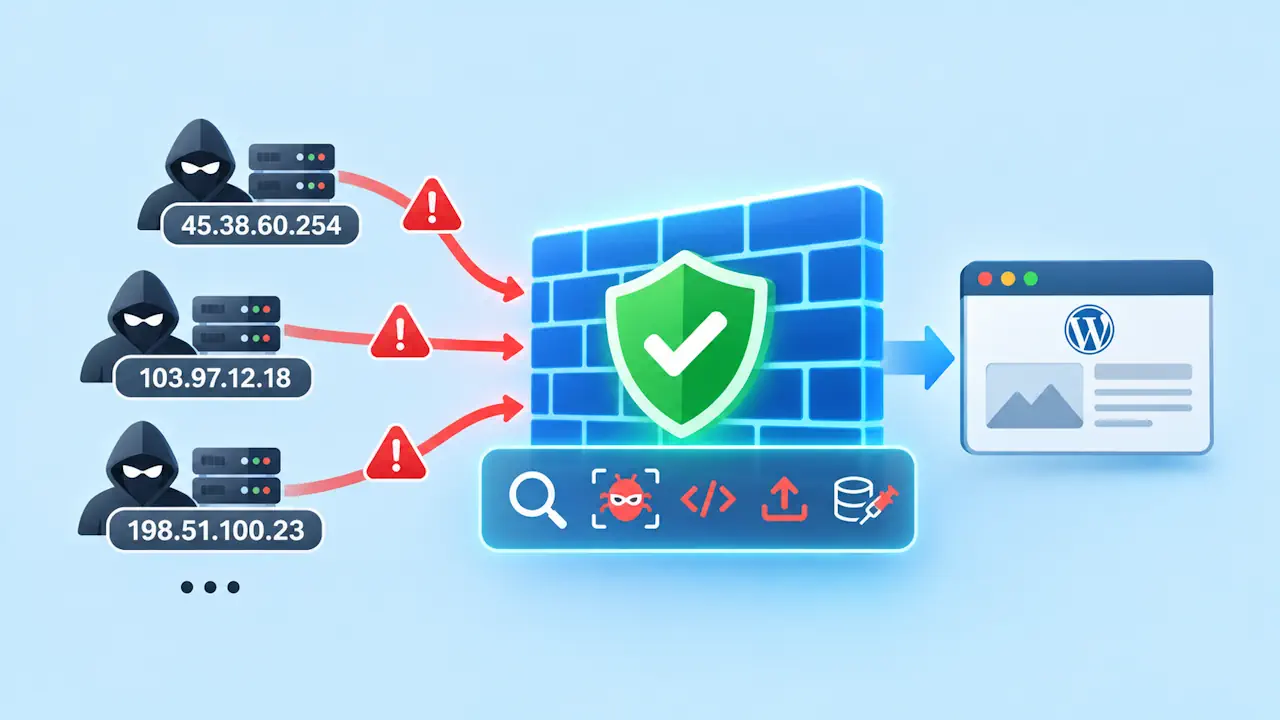
封鎖駭客 IP,只能解決眼前的問題
假設今天有人不斷從同一個 IP 嘗試登入你的 WordPress 後台。
你透過 Cloudflare 或主機防火牆,將這個 IP 加入黑名單。
對方的請求確實被擋下來了。
但如果攻擊者改用另外一台伺服器,甚至透過代理服務、VPN 或殭屍網路換個 IP,原本的封鎖規則就可能完全失去作用。
這就像有人不斷試圖闖進你的公司,你記下他的車牌,禁止這輛車進入。
但對方只要換一輛車,仍然可能再次出現。
封鎖 IP 是必要時可以採取的措施,但不應該是網站安全防護的全部。
尤其現在的自動化掃描工具,可以在短時間內使用大量不同 IP 對網站發出請求。
如果管理者只能不斷新增黑名單,最終可能會發現,封鎖的 IP 越來越多,攻擊卻始終沒有停止。
真正需要了解的,是對方到底想做什麼。
比攻擊來源更重要的是「攻擊模式」
回到這次 Wordfence 的調查。
研究人員不只是確認了來源 IP,還分析了這個 IP 發出的請求內容。
其中包括:
- SQL Injection(SQL 注入): 嘗試利用網站程式對資料庫的處理缺陷,讀取或修改不應取得的資料。
- Malicious File Upload(惡意檔案上傳): 測試網站是否允許上傳不應接受的 PHP 程式檔案。
- Directory Traversal(目錄穿越): 嘗試透過特殊路徑取得網站正常存取範圍以外的檔案。
- Local File Inclusion(本機檔案包含): 測試網站程式是否可能讀取或執行不應載入的伺服器檔案。
這些攻擊手法有一個共同點:
即使攻擊者換了 IP,只要使用相同或類似的漏洞利用方式,仍可能被對應的防火牆規則辨識並攔截。
這也是為什麼專業的 WAF(Web Application Firewall,網站應用程式防火牆)不只是管理 IP 黑名單。
它還會檢查 HTTP 請求中的網址路徑、參數、上傳內容與其他特徵,判斷是否符合已知的攻擊模式。
值得注意的是,Wordfence 表示,這次分析的漏洞利用請求,是由一般性的防火牆規則攔截,並不需要針對個別漏洞建立專用規則。
這說明成熟的通用 WAF 規則具有相當重要的防護價值。
當然,攻擊者仍可能改變攻擊內容來規避偵測,因此規則必須持續更新與調整,不能認為設定一次就永遠安全。
如果確認攻擊來自特定機房,可以封鎖整個網段嗎?
除了辨識攻擊行為,另一種值得考慮的防禦方式,是從網路來源進行限制。
這次 Wordfence 提到的 45.38.60.254,依據 IP 地理定位資料,可能位於香港的資料中心網路。
但 IP 所顯示的地理位置,不代表攻擊者本人就在當地。
如果你的網站主要服務台灣客戶,也沒有與這個機房或網路公司進行任何連線的需求,是否可以直接封鎖整個網段?
可以考慮,但必須先了解封鎖範圍與可能的影響。
一般常見的來源封鎖方式有三種:
| 封鎖方式 | 範圍 | 適用情況 |
|---|---|---|
| 單一 IP | 一個 IP 位址 | 已確認特定來源持續攻擊 |
| CIDR 網段 | 一組連續 IP,例如 /24 | 同一網段有多個惡意來源 |
| ASN | 特定自治系統所宣告的 IP 網路 | 確認整體網路來源沒有業務需求,且風險可接受 |
以 /24 IPv4 網段為例,通常涵蓋 256 個位址;而一個 ASN 可能宣告多個不同網段,影響範圍可能大得多。
因此,不能因為發現某個 IP 有攻擊行為,就直接認定整家網路公司的 IP 都有問題。
Cloudflare 可以怎麼處理?
如果網站使用 Cloudflare,可以透過 WAF 自訂規則,針對來源 IP、IP 網段或 ASN 設定存取限制。
不過,這裡有幾個實務上必須注意的問題:
- 先確認是否有正常流量。 包括 API、第三方服務、網站監控或其他合法連線。
- 先從較小的封鎖範圍開始。 不必一開始就封鎖整個 ASN。
- 視情況使用 Managed Challenge。 對於尚未確認是否全為惡意流量的來源,可以先採用較保守的處理方式。
- 持續查看 Cloudflare Security Events。 確認規則是否真的有效,以及有沒有誤擋正常使用者。
特別是電子商務網站,付款通知、物流系統或其他第三方 API 可能來自海外資料中心。
如果沒有事先確認,就大量封鎖雲端業者或機房網段,很可能連正常服務一起擋掉。
封鎖範圍越大,不一定代表越安全;真正重要的是能不能降低風險,同時維持網站正常運作。
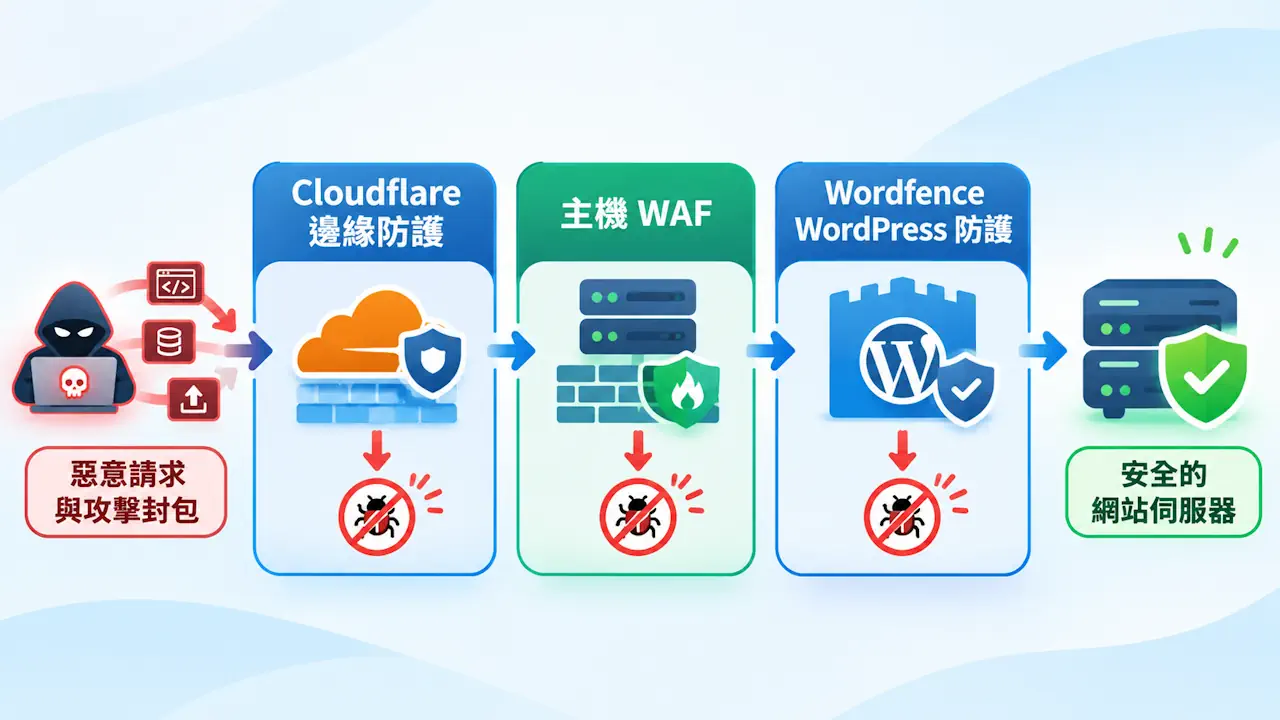
Cloudflare、主機 WAF、Wordfence,應該在哪一層攔截?
有些網站管理者看到 Wordfence 的封鎖數量很高,會認為自己的網站防火牆非常有效。
這個想法並不完全正確。
如果大量惡意流量已經抵達 WordPress,代表這些請求至少已經通過前面幾層網路防護,才交由 Wordfence 處理。
對使用 Cloudflare、主機 WAF 與 Wordfence 的網站,我們可以將防護分成三層:
第一層:Cloudflare 邊緣防護
在請求抵達網站主機之前,先攔截已辨識的惡意流量。
包括來源 IP、網段、ASN、流量頻率,以及部分網站應用程式攻擊特徵。
第二層:主機 WAF
當請求抵達伺服器後,由 ModSecurity 等主機防護機制進一步檢查。
它可以針對 HTTP 請求內容執行額外的安全規則,減少惡意請求進入網站程式的機會。
第三層:Wordfence 或是 Ninjafirewall
針對 WordPress 本身的執行環境、漏洞利用特徵、登入安全與檔案異常進行檢查。
這三層並不是互相取代,而是各有不同的防禦範圍。
例如 Cloudflare 可能擋下大部分明顯的自動化攻擊,而 Wordfence 仍然可以針對通過前面防線的請求提供保護。
理想情況是:
能在前端確認並安全攔截的惡意流量,就盡可能不要讓它進入網站主機。
但不必為了降低 Wordfence 的封鎖數字,就盲目增加 Cloudflare 的封鎖規則。
防護是否有效,還必須看誤判率、網站效能及實際攻擊結果。
網站管理者現在應該做什麼?
這次事件再次提醒我們,網站資安不能只靠安裝防火牆外掛,更重要的是定期檢查紀錄。
建議網站管理者從以下幾件事開始:
1. 檢查最近是否出現大量異常請求
查看 Cloudflare Security Events、主機 Access Log,以及 Wordfence 的安全紀錄。
特別注意短時間內大量出現的 403、404、不明 PHP 路徑、異常 POST 請求,以及重複觸發相同 WAF 規則的來源。
2. 不只看 IP,也要觀察請求內容
例如多個 IP 都在嘗試相同的檔案上傳路徑,或反覆測試某些外掛漏洞。
這往往比單純統計攻擊來源 IP 更有參考價值。
3. 確認 WordPress 與外掛是否更新
這次攻擊涉及許多過去已公開的漏洞。
對於已經有安全修補版本的 WordPress 核心、外掛及佈景主題,應儘速完成更新。
已經停用或不再維護的外掛,也應評估移除,降低不必要的攻擊面。
4. 檢查防火牆規則是否正常運作
不要只看封鎖數字增加或減少。
還要確認網站功能有沒有被誤擋,以及真正的惡意請求是否被有效攔截。
5. 發現異常時,先保留紀錄
如果網站突然出現大量陌生帳號、異常訂單、不明檔案或可疑轉址,應立即保留相關 Log,並檢查檔案與資料庫是否遭到修改。
單純封鎖來源 IP,並不能取代入侵調查。
如果還不熟悉如何取得相關紀錄,可以先閱讀高登主機網的另一篇文章:
真正的網站防護,不是每天追著駭客 IP 跑
這次 Wordfence 的調查很有代表性。
一個 IP,就能在短時間內對大量台灣網站進行漏洞掃描,並造成受攻擊網站的統計數字大幅增加。
但這不表示所有被掃描的網站都已經遭到入侵,也不代表只要封鎖這個 IP,問題就能完全解決。
IP 封鎖、網段封鎖與 ASN 限制,都是可以使用的防禦工具,但真正有效的網站安全管理,必須進一步理解攻擊行為,並建立持續更新的多層防護。
現在的網站安全,已經不只是發生問題後再進行修復。
更重要的是透過日誌分析、安全監控與定期維護,在攻擊造成實際損害之前,及早發現警訊。
高登工作室長期協助客戶進行 WordPress 網站維護、主機資安管理與異常事件排查。
如果你的網站近期出現大量攻擊紀錄、異常會員註冊、可疑檔案或不明請求,卻不知道是否已經受到影響,建議及早進行檢查。
不要等到網站確定被駭,才開始尋找問題的根源。
參考資料
Wordfence Threat Intelligence,2026 年 11 月 19 日:
輸入您的信箱訂閱電子報