如果後續想接收本站有關 網站架設、網站安全、網站漏洞防範 等訊息
您可以透過以下表單留下您的電子郵件信箱來訂閱我們的電子報
高登主機網
處理網站被駭、網站搬家、網站異常等問題的專家,我們也有優質網站主機租用及代管。
高登主機網
處理網站被駭、網站搬家、網站異常等問題的專家,我們也有優質網站主機租用及代管。
你的網站每天被誰拜訪、被誰攻擊,你真的知道嗎?

網站安全的第一課:從看懂 Log 紀錄開始
你的網站每天有多少人造訪?除了真正的訪客,還有哪些人在偷偷嘗試進入你的網站?
很多網站管理者認為,只要安裝 Wordfence、啟用 Cloudflare,網站沒有異常,就代表安全。
但問題是:你真的知道這些安全工具每天在幫你擋什麼嗎?
想知道網站是否安全,第一步不是安裝更多防護工具,而是學會看懂網站留下的 Log(紀錄)。
網站就像一間每天 24 小時營業的商店
想像你的網站是一間商店。
每天有人進來購物、有人只是逛逛,也有人反覆試探後門有沒有上鎖,甚至有人半夜不斷轉動門把。
如果店裡沒有監視器、沒有出入紀錄,你可能根本不知道發生過這些事情。
網站也是如此。
正常訪客瀏覽文章、搜尋引擎收錄內容、惡意程式掃描漏洞,這些活動都可能在不同系統留下紀錄。
這些紀錄,就是我們常說的 Log。
它就像網站的出入登記簿,幫助管理者還原發生過什麼事。
Log 到底記錄了什麼?
一般網站常見的紀錄包括:
- Access Log(存取紀錄):記錄訪客什麼時間、從哪個網路位址,要求開啟哪些網頁,以及網站如何回應。
- Error Log(錯誤紀錄):記錄網站程式或伺服器發生的錯誤,協助找出故障原因。
- WAF Log(防火牆紀錄):記錄防護系統偵測到的可疑要求,以及採取了什麼處置。
- Wordfence 紀錄:可以查看 WordPress 登入嘗試、遭到阻擋的要求及其他安全事件。
例如,你發現凌晨三點,有個陌生來源在短時間內連續嘗試登入網站數百次。
這可能不是正常訪客,而是有人利用程式猜測帳號密碼。
如果沒有檢查紀錄,這些行為可能每天發生,你卻毫不知情。
為什麼裝了 Wordfence,還要看其他紀錄?
因為網站安全通常不只一道防線。
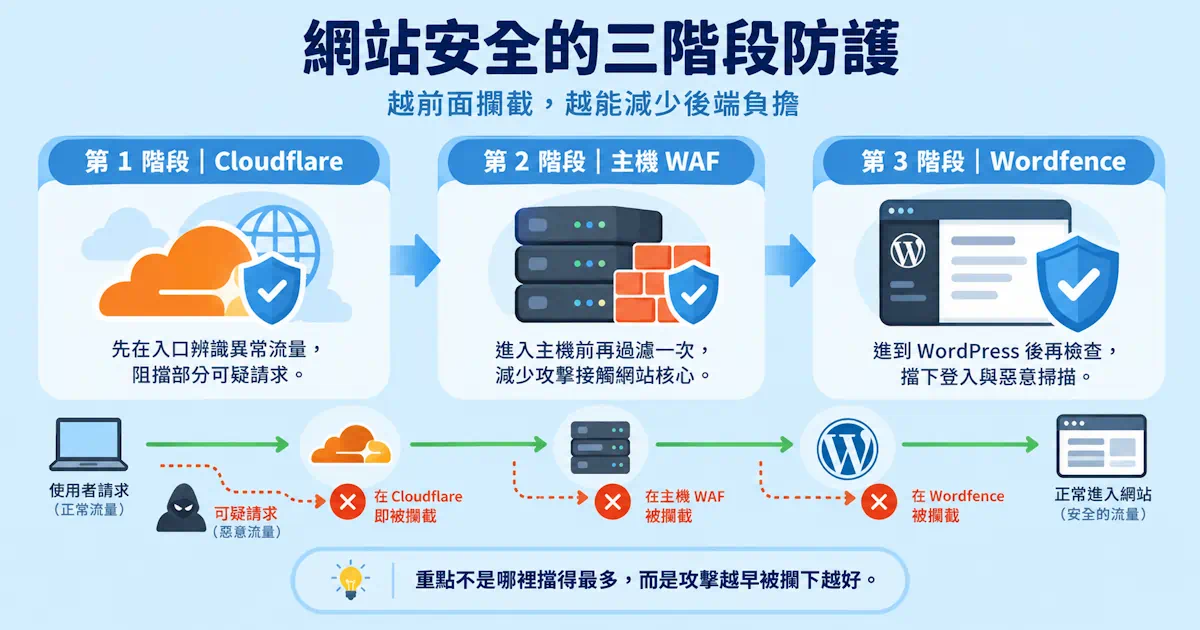
以常見的 WordPress 網站為例,可以把防護想像成三道關卡:
第一道:Cloudflare
就像社區大門的警衛,部分可疑訪客還沒到你的主機,就先被擋下。
第二道:主機 WAF
像大樓入口的保全,檢查進入主機的要求,攔截符合攻擊特徵的行為。
第三道:Wordfence
就像商店裡的安全人員,針對進入 WordPress 的要求進行檢查。
這三道防線各有不同的工作,也各自留下不同紀錄。
如果攻擊已經在 Cloudflare 被攔截,通常就不會再進入主機,自然也不會出現在 Wordfence 的攔截紀錄裡。
因此,Wordfence 顯示的攻擊數量減少,不一定代表攻擊變少,也可能是前面兩道防線發揮了作用。
反過來說,如果大量可疑要求都要等到 Wordfence 才被攔截,就值得檢查前面的防護是否有改善空間。
攔截數量越多,網站就越安全嗎?
這是許多網站管理者容易誤解的地方。
假設有兩個網站:
A 網站每天由 Wordfence 攔截 5,000 次攻擊。
B 網站每天由 Wordfence 攔截 50 次攻擊。
哪個網站比較安全?
答案是:光看這兩個數字,根本無法判斷。
因為 B 網站可能已經透過 Cloudflare 攔截大部分攻擊,也可能只是遭遇的攻擊比較少。
A 網站則可能正在受到密集掃描,甚至有大量惡意要求持續消耗主機資源。
真正需要觀察的是:
這些要求從哪裡來?試圖進入什麼地方?在哪一道防線被攔截?有沒有異常要求成功通過?
另外,Log 只是調查線索,不能憑單一紀錄就斷定網站遭到入侵。
網站安全,從看懂紀錄開始
安全工具不是裝好就能永遠放心。
網站每天面對的訪客、機器人與攻擊方式都可能改變,昨天有效的規則,不代表今天一定足夠。
如果你使用 Wordfence,不妨今天就打開後台,看看最近的安全紀錄。
如果網站也有使用 Cloudflare,再比較兩邊的攔截情況。
不用急著研究複雜的技術,只要先看懂誰在訪問、訪問哪裡、遭到什麼處置,你就已經開始真正了解自己網站的安全狀況。
網站安全不是比誰擋下最多攻擊,而是要知道攻擊從哪裡來、在哪裡被擋下,以及還有哪些風險沒有被發現。
最後,留一個問題給所有使用 WordPress 的網站管理者:
如果你的 Wordfence 每天都擋下數千次攻擊,你有沒有想過:為什麼這些要求會一路來到 WordPress,才被攔截?
輸入您的信箱訂閱電子報