如果後續想接收本站有關 網站架設、網站安全、網站漏洞防範 等訊息
您可以透過以下表單留下您的電子郵件信箱來訂閱我們的電子報
高登主機網
處理網站被駭、網站搬家、網站異常等問題的專家,我們也有優質網站主機租用及代管。
高登主機網
處理網站被駭、網站搬家、網站異常等問題的專家,我們也有優質網站主機租用及代管。
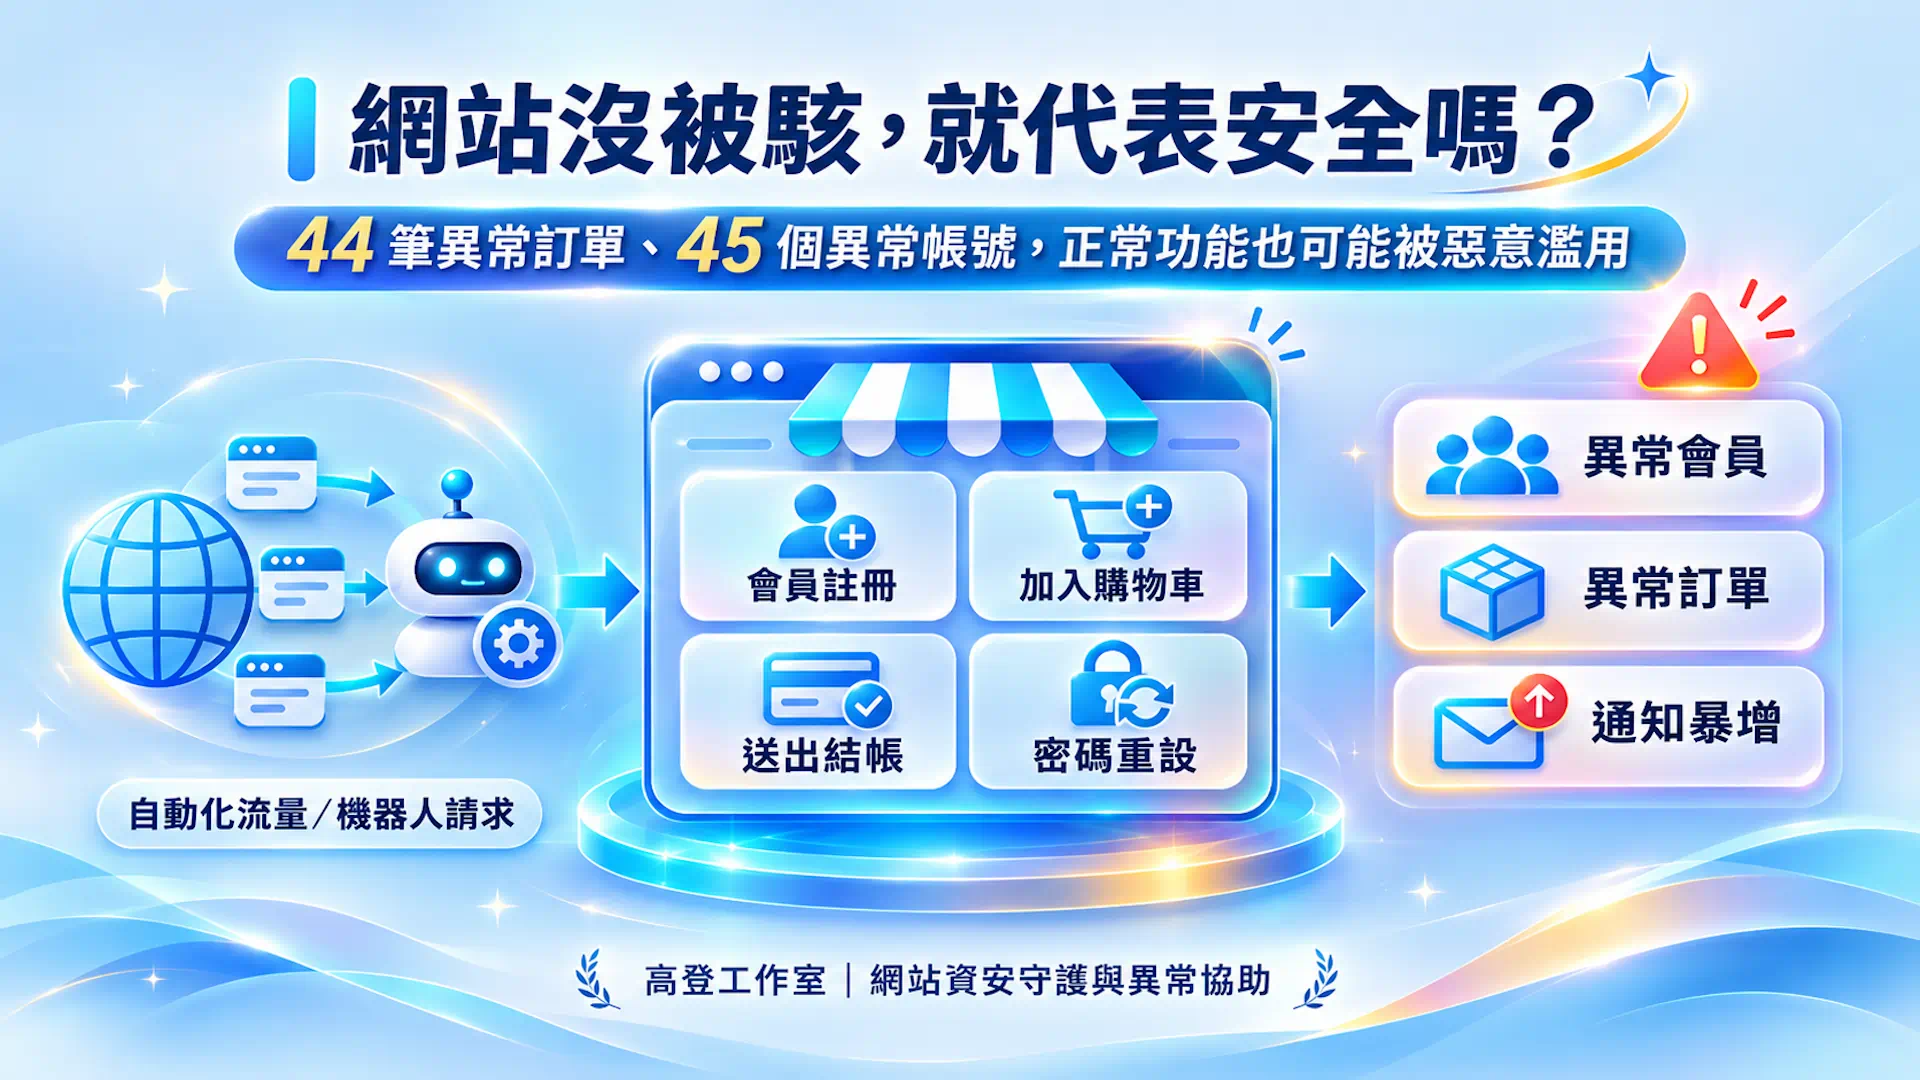
網站沒被駭,就代表安全嗎?

從 44 筆異常訂單、45 個會員帳號,看懂網站功能遭濫用的資安風險
最近大型網站、網路平台的資安事件頻傳,許多網站經營者開始擔心:我的網站會不會成為下一個受害者?
但你是否想過,網站還沒有被駭客入侵,就可能已經出現值得警惕的資安異常?
最近,高登工作室在日常網站維運中,就發現了一起值得分享的事件。
攻擊者沒有被證實取得網站管理員權限,卻透過自動化程式反覆操作網站原本提供的會員、購物及結帳功能,造成大量異常訂單、會員帳號與通知郵件。
這起事件提醒我們:網站資安不只是防止駭客入侵,更重要的是及早察覺不正常的行為。
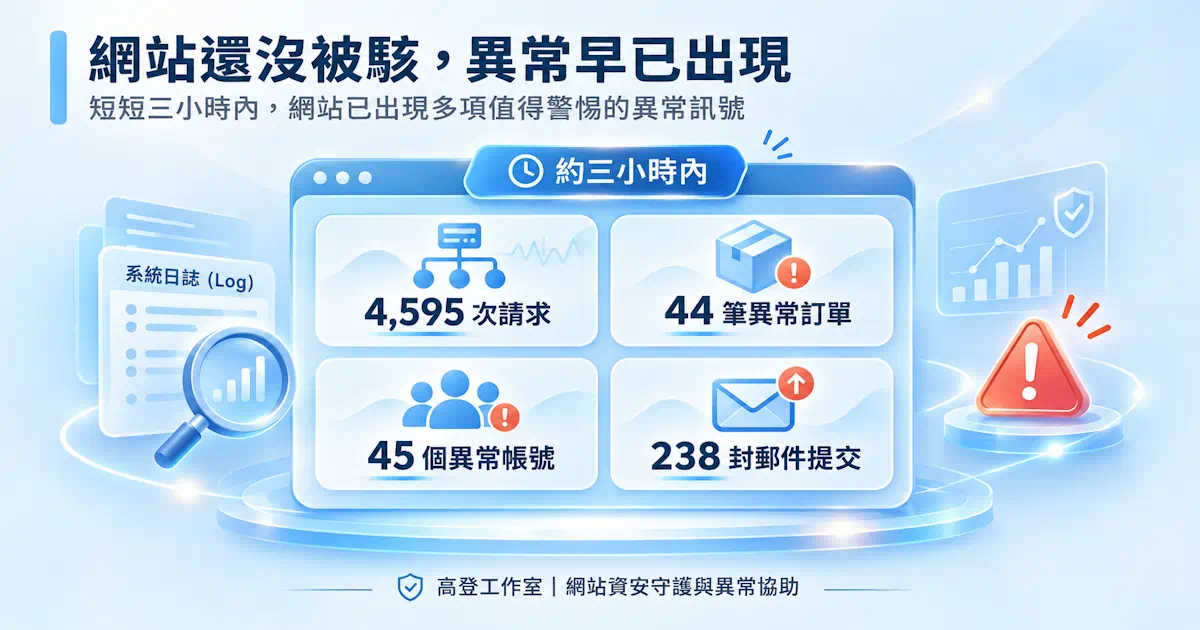
短短三小時,網站出現 44 筆異常訂單
2026 年 11 月 9 日,我們維護的一個 WordPress 電商網站出現異常活動。
最初發現的是郵件寄送量突然增加,我們的管理人員透過自動化的通知郵件收到了警示,但經過進一步檢查 Cloudflare、Wordfence、主機 Access Log 及 WooCommerce 資料庫後,才看見完整的異常活動。
調查發現,同一個主要來源在約三小時內:
- 發出 4,595 次網站請求,其中 1,007 次為 POST。
- 建立了 44 筆可對應來源的異常訂單。
- 網站出現 45 個異常新增會員帳號。
- 反覆嘗試登入、重設密碼及操作購物車。
- 網站當天共提交 238 封電子郵件。
這些是發生在下班時段,所以當事網站的管理人員並未收到網站有異常,而且經過我們工程式調查結果,主動清理異常訂單及會員資料。所以在第二天上班網站管理人員發訊息詢問為什麼會有大量不明的訂單的時候,我們客服只回覆就是網站被異常下單我們已經清理完畢!
值得注意的是,目前沒有充分證據證明網站已被駭客入侵,也沒有證據顯示發生成功付款或信用卡盜刷。但網站的正常功能,確實遭到了大量自動化操作。
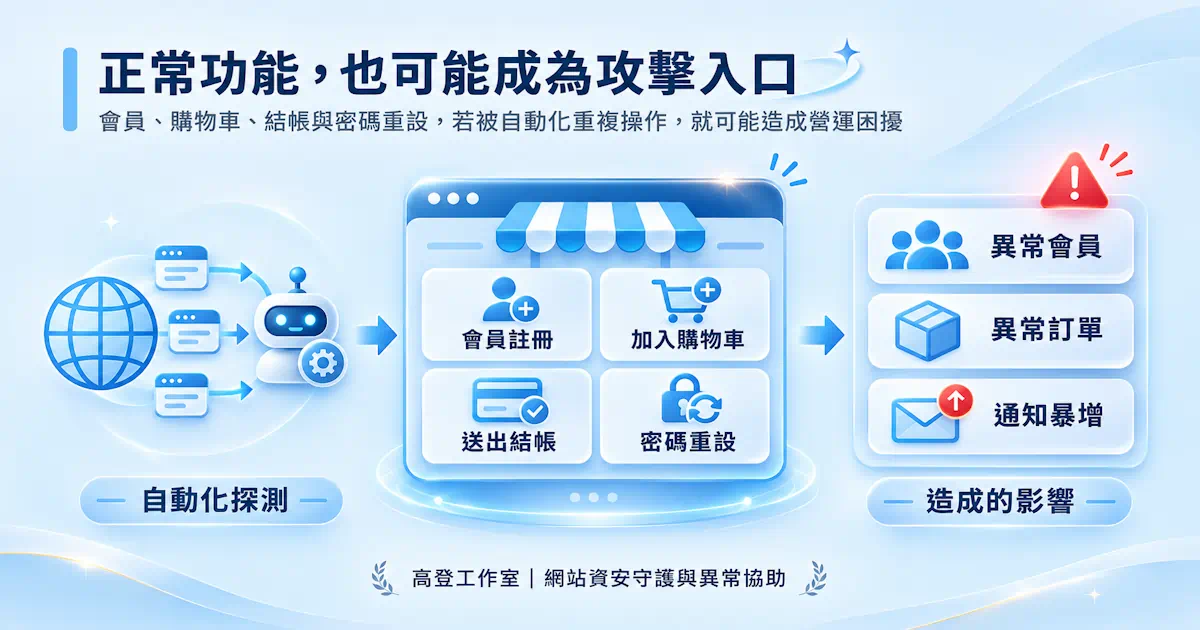
駭客不一定要破解網站,也能造成困擾
過去談到網站攻擊,大家通常想到的是程式漏洞、資料外洩或管理員帳號被盜。
但這次事件不同。
攻擊來源反覆執行的操作,包括會員註冊、加入購物車、測試優惠券、送出訂單與密碼重設。
這些原本都是電商網站提供給正常顧客的功能。
試想,如果有人不斷走進你的商店,填寫訂單、要求服務,卻從來沒有真正購買商品,即使他沒有偷走任何東西,店員仍然需要花費大量時間處理。
網站也是如此。
當這些功能被自動化程式大量操作,可能造成無效訂單堆積、通知信暴增、系統資源消耗,甚至影響正常顧客的使用體驗。
沒有破解網站程式,不代表不會造成營運損失。
有 Cloudflare 和 Wordfence,為什麼還會發生?
這個網站並不是沒有安全防護。
它已經使用 Cloudflare、主機 WAF 安全機制及 Wordfence,而且調查也證實,部分異常請求確實遭到攔截。
問題是,防火牆主要負責辨識並限制可疑流量,但會員註冊、購物車和結帳,本來就必須對一般訪客開放。
如果缺少適當的機器人驗證、使用頻率限制與異常行為偵測,正常功能仍可能遭到濫用。
這也呼應我們之前分享的文章:
裝了 Wordfence 還是被駭?一次真實 WordPress 外掛漏洞事件告訴你的事
前一篇討論的是外掛漏洞造成的真正入侵;這次則是正常網站功能遭到濫用。
兩個案例的攻擊方式不同,卻指向同一個問題:
不能因為網站安裝了安全工具,就認為所有風險都已經受到控制。
網站發出異常訊號時,千萬不要忽略
這次事件最值得注意的,其實不是 4,595 次請求,而是異常行為之間的關聯。
例如:訂單突然暴增、出現陌生會員、密碼重設通知增加,或網站寄信量明顯高於平常。
單獨看待這些現象,可能以為只是偶發問題。但當我們交叉分析網站紀錄、訂單資料與郵件紀錄,就能逐步還原事件的發展。
對一般網站經營者而言,不一定需要看懂複雜的伺服器日誌,但至少應該建立一個觀念:
當網站出現無法合理解釋的異常,第一時間就應該找出原因,而不是等到網站無法使用才處理。
尤其會員異常增加、訂單大量建立、不明管理員出現、網站突然變慢或郵件寄送異常,都值得立即檢查。
如果懷疑網站安全防護不足,也可以參考我們之前整理的:
不過,防火牆測試只能確認部分防護能力,無法取代完整的網站安全檢查。
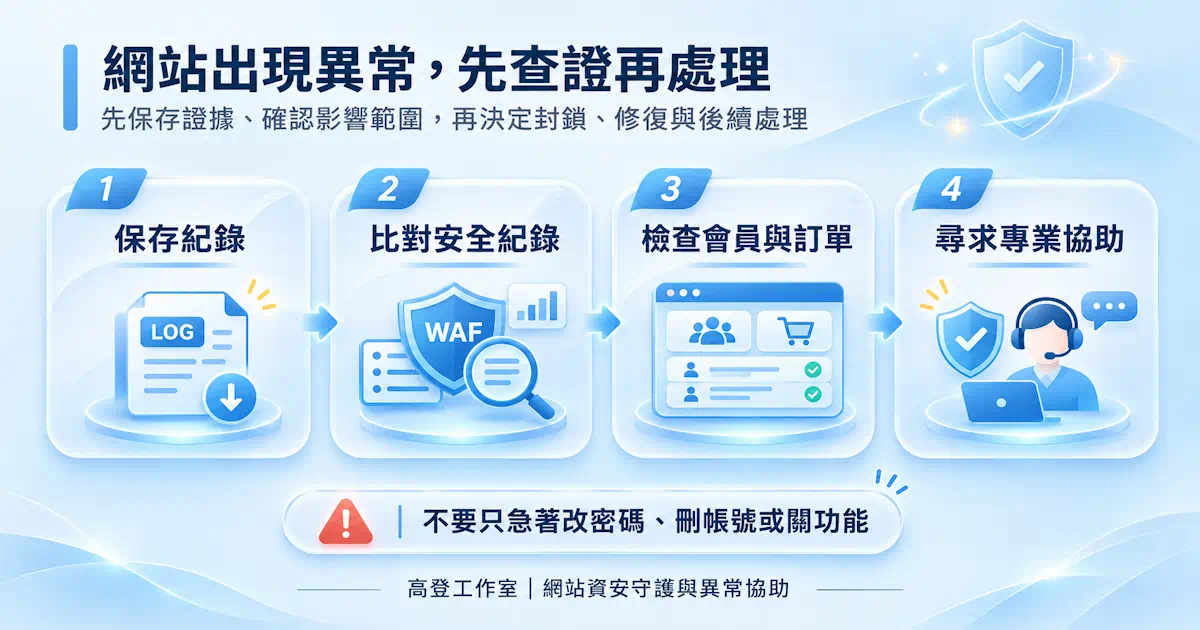
發現網站異常,第一時間該怎麼辦?
我們經常遇到網站管理者在發現問題後,第一個反應就是更改密碼、刪除異常帳號,或立即安裝更多安全外掛,甚至用乾淨的備份還原到沒有問題的時間點。
這些措施不一定錯,但如果沒有先確認問題來源,可能只是處理了表面現象。
更重要的是先保存相關紀錄,確認異常從什麼時候開始、影響哪些功能,再決定應該如何封鎖、修復或還原。
例如這次事件,如果只清除異常訂單,卻沒有追查背後的會員與結帳操作,就可能忽略真正需要補強的防護缺口。
資安事件處理最重要的,不只是讓網站恢復正常,而是找出問題為什麼發生,避免再次出現。
網站有異常?高登工作室可以協助你找出原因
高登工作室長期從事 WordPress 網站維護、主機代管及網站異常救援。
除了網站被駭後的清理與修復,我們也重視入侵前的異常徵兆,包括網站日誌分析、可疑流量調查、Cloudflare WAF 規則檢查、Wordfence 安全紀錄,以及會員和訂單濫用事件的處理。
如果你的網站突然出現異常訂單、大量註冊、頻繁登入失敗、寄信量暴增或其他不明狀況,不必等到確認網站被駭,才尋求專業協助。
越早發現並釐清問題,就越有機會降低後續的營運影響。
網站資安,守護的是每天的正常營運
這次事件沒有足夠證據證明網站被入侵,卻已經造成大量異常會員、訂單及系統操作。
它提醒我們,網站安全不能只看有沒有被駭,也不能只看防火牆攔截了多少次攻擊。
真正重要的是,當網站開始出現異常時,有沒有人注意到?能不能找出原因?又是否有能力及時處理?
網站安全不是出事後才需要的服務,而是每天都應該被重視的維運工作。
高登工作室希望做的不只是網站故障後的救援,更是協助網站經營者及早辨識風險、持續守護網站正常營運的技術夥伴。
輸入您的信箱訂閱電子報