如果後續想接收本站有關 網站架設、網站安全、網站漏洞防範 等訊息
您可以透過以下表單留下您的電子郵件信箱來訂閱我們的電子報
高登主機網
處理網站被駭、網站搬家、網站異常等問題的專家,我們也有優質網站主機租用及代管。
高登主機網
處理網站被駭、網站搬家、網站異常等問題的專家,我們也有優質網站主機租用及代管。
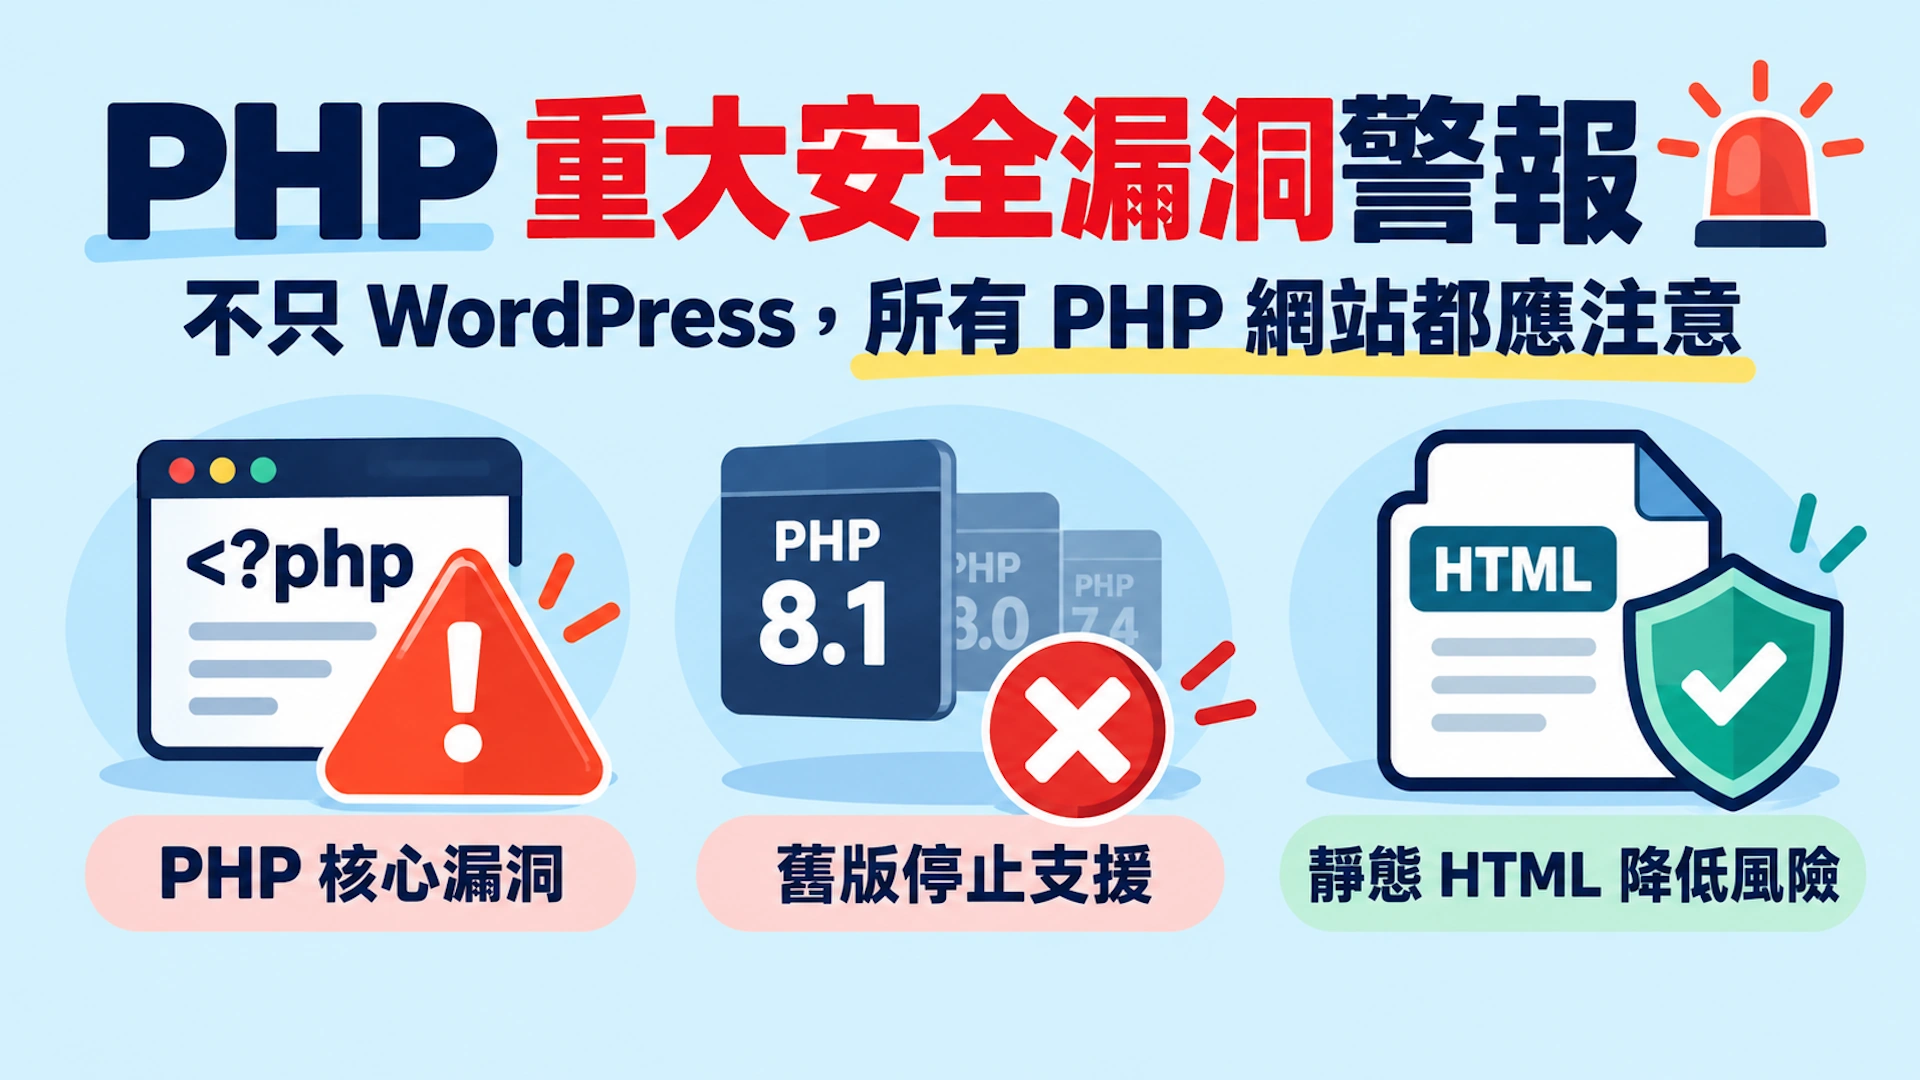
PHP 爆出兩項重大安全漏洞!不只 WordPress 有風險,舊版 PHP 網站更要小心

PHP 官方於 2026 年 10 月 20 日緊急公告,將提前發布安全更新,修補兩項嚴重程度高達 CVSS 9.2 分(滿分 10 分) 的重大安全漏洞。更新預定於台灣時間 2026 年 10 月 21 日晚上 10 點發布,必要時還可能提前。
這次的安全警訊值得所有網站經營者注意,因為漏洞不是發生在 WordPress,而是在 PHP 程式語言本身。
換句話說,即使你的網站沒有使用 WordPress,只要依賴 PHP 處理網頁請求,就可能受到這類漏洞的威脅。
更值得注意的是,PHP 8.1 及更舊版本早已停止官方安全性支援,不在這次 PHP 官方例行修補的版本範圍內。 如果網站仍使用這些舊版本,現在應該認真考慮升級,而不是繼續抱持「網站正常運作就不需要更新」的想法。
一、這次 PHP 發生了什麼安全問題?
根據 PHP 官方安全團隊公告,這次將修補兩項重大安全漏洞,兩者的 CVSS v4.0 嚴重程度評分均達到 9.2,屬於最高等級的 Critical(重大)風險。
截至 10 月 21 日更新發布前,官方尚未公開完整技術細節、確切受影響版本與攻擊條件,因此目前不能斷言所有 PHP 網站都能被直接入侵。
但 PHP 官方罕見地提前發布緊急通知,並要求所有使用者做好更新準備,已足以說明這次事件的重要性。
尤其 PHP 是許多網站系統的基礎執行環境,一旦發生核心層級的安全問題,影響範圍可能比單一網站程式或外掛漏洞更廣泛。
二、不是 WordPress 就安全?只要使用 PHP 都應該注意
提到網站漏洞,許多人第一時間會想到 WordPress,尤其是經常發生安全問題的第三方外掛與佈景主題。
但 PHP 與 WordPress 是兩個不同層級的軟體。
WordPress 是使用 PHP 開發的內容管理系統,而 PHP 本身則是負責執行網站程式的伺服器端語言。
除了 WordPress,還有大量網站系統同樣依賴 PHP,例如:
- Joomla、Drupal 等內容管理系統。
- Laravel、Symfony 等 PHP 開發框架。
- Magento、PrestaShop 等電子商務系統。
- 各種以 PHP 自行開發的企業網站、會員系統、表單與後台程式。
甚至只有幾個 PHP 頁面的小型網站,也不代表就能避開 PHP 本身的安全風險。
這次漏洞提醒我們:網站程式沒有已知漏洞,不代表執行網站程式的環境就沒有漏洞。
因此,不論是否使用 WordPress,只要網站依賴 PHP,就應該確認 PHP 版本及安全更新狀態。
同時需要注意,更新 WordPress、外掛或佈景主題,並不會自動修補 PHP 本身的漏洞。PHP 必須透過主機管理者或主機服務商進行更新。
三、PHP 8.1 以下版本已停止官方支援,無法期待這次獲得修補
這次事件還有一個值得網站經營者特別警惕的問題:使用過舊的 PHP 版本,可能連官方安全更新都無法取得。
根據 PHP 官方生命週期政策,各版本只在一定期間內提供安全更新,超過支援期限後,即使後續發現新的漏洞,也不再由 PHP 官方持續維護該版本。
截至 2026 年 10 月,PHP 各主要版本的安全支援狀態如下:
| PHP 版本 | 官方安全支援期限 | 目前狀態 |
|---|---|---|
| PHP 8.5 | 2029/12/31 | 支援中 |
| PHP 8.4 | 2028/12/31 | 支援中 |
| PHP 8.3 | 2027/12/31 | 僅安全性修補 |
| PHP 8.2 | 2026/12/31 | 僅安全性修補 |
| PHP 8.1 | 2025/12/31 | 已停止支援 |
| PHP 8.0 以下 | 更早停止支援 | 已停止支援 |
這代表:
PHP 8.1、8.0、7.4 以及更舊的版本,不在這次 PHP 官方安全更新的支援分支之中。
這不等於已確認每個舊版本都受到此次兩項漏洞影響,而是即使漏洞影響舊版本,也不能期待 PHP 官方為已停止支援的分支提供修補。
部分作業系統發行商或商業主機服務商可能另外提供延伸安全維護,但這並不等同 PHP 官方持續支援,網站管理者必須向供應商確認實際修補情況。
如果目前網站還使用 PHP 7.4、8.0 或 8.1,建議儘速規劃升級至仍受支援的版本,優先評估 PHP 8.4 或 8.5,並確認既有網站程式的相容性。
即使仍在安全支援期限內的 PHP 8.2,也將於 2026 年底停止官方維護,不建議把它當成長期升級目標。
網站能正常開啟,不代表使用的 PHP 版本就是安全的。
四、只有 HTML 的靜態網站,為什麼可以避開這類 PHP 漏洞?
這次事件也突顯了另一種網站架構的安全優勢:純 HTML 靜態網站。
傳統 PHP 動態網站與靜態 HTML 網站,最根本的差異在於伺服器是否需要執行 PHP 程式來產生網頁。
傳統 PHP 動態網站
當訪客進入網站時,伺服器可能需要執行 PHP 程式、讀取資料庫,再將產生的 HTML 傳送給瀏覽器。
運作流程大致如下:
訪客 → 網頁伺服器 → PHP 程式 → 資料庫 → 產生 HTML → 訪客
只要網站執行環境仍依賴 PHP,就需要面對 PHP 程式本身的安全風險。
即使網站程式沒有明顯問題,也仍須持續維護底層 PHP 執行環境。
純 HTML 靜態網站
靜態網站則是事先將網頁內容製作成 HTML 檔案。
訪客進入網站時,伺服器只需要讀取現成檔案並傳送給瀏覽器,不需要臨時執行 PHP,也不需要為了產生頁面而查詢資料庫。
運作流程可以簡化成:
訪客 → 網頁伺服器 → HTML 靜態檔案 → 訪客
這種架構最大的安全優勢,就是公開網站的正常網頁請求不需要經過 PHP。
當 PHP 本身發生重大漏洞時,如果公開網站完全不執行 PHP,也沒有其他可從外部存取的 PHP 服務,就不會直接暴露於需要執行 PHP 才能觸發的漏洞。
這不是透過防火牆阻擋攻擊,而是從網站架構上移除不必要的 PHP 執行環境。
不過,靜態 HTML 不代表網站絕對安全。網頁伺服器、JavaScript、第三方服務以及主機系統本身,仍可能存在其他安全問題。
此外,如果網站表面上是 HTML,卻仍有公開的 PHP 表單、API 或管理程式,這些部分依然需要更新與防護。
真正的關鍵不在於網址是不是以 .html 結尾,而是公開網站是否還需要執行 PHP。
純靜態 HTML 前端不會直接遭受 PHP 執行環境漏洞攻擊」與「整台伺服器不會受到 PHP 漏洞影響」是兩件不同的事。
五、使用 WordPress,能不能同時享有靜態網站的安全優勢?
WordPress 最大的優勢,在於容易編輯內容、管理圖片與文章,以及提供完整的網站後台。
但如果網站主要是公司介紹、服務說明、文章與產品資訊,訪客其實不一定需要直接接觸 WordPress 的動態執行環境。
這也是近年來網站前後台分離架構受到重視的原因之一。
網站管理者仍然可以透過 WordPress 編輯文章、更新圖片及管理內容,再將公開網頁轉換成靜態 HTML,部署至獨立的網站前端。
如此一來:
- 管理端:保留 WordPress 熟悉的內容管理功能。
- 公開前端:由 HTML、CSS 與 JavaScript 等靜態資源提供瀏覽服務。
- 安全隔離:避免一般訪客直接接觸 WordPress 與 PHP 執行環境。
前提是 WordPress 管理端必須受到適當保護,且不能將 PHP 端點直接暴露在靜態網站的公開服務中。
當管理端仍使用 PHP 時,PHP 安全更新依然不能忽略;只是透過前後台分離,可以降低公開網站直接面對相關漏洞的攻擊面。
這種架構不只適用於 WordPress,也可以延伸到其他可輸出靜態網頁的內容管理系統。
這是我們使用 WordPress 後台旌生的靜態 HTML 前台的範例網頁,目前正在開發中請期待:Static Frontend | 後台繼續用 WordPress,前台改為 HTML 靜態網頁
六、網站管理者現在應該做什麼?
面對這次 PHP 安全事件,建議所有使用 PHP 的網站管理者儘快完成以下工作:
1. 確認網站使用的 PHP 版本
如果使用 WordPress,可以從後台「工具 → 網站狀態 → 資訊 → 伺服器」查看 PHP 版本。其他網站則可透過主機控制台或向主機服務商確認。
2. PHP 8.1 以下版本,優先安排升級
這些版本已經停止 PHP 官方安全支援。建議在備份及相容性測試後,升級至仍受支援的新版本,不要因為網站目前運作正常就持續使用過時環境。
3. 確認主機服務商的安全更新政策
PHP 官方發布修補,不代表所有主機都會同步安裝。使用共享主機、VPS 或專用主機的網站,應確認由誰負責維護 PHP,以及安全修補的部署方式。
4. 更新前做好備份與相容性測試
PHP 跨版本升級可能造成舊程式不相容,尤其是多年沒有維護的網站。務必先備份網站與資料庫,最好能在測試環境確認功能正常後再更新正式網站。
5. 評估是否真的需要動態 PHP 前端
對於企業形象網站、一般部落格、產品型錄及資訊型網站,不妨重新評估:訪客是否真的需要每次瀏覽時都由 PHP 即時產生頁面?
如果大部分內容都可以事先產生,改用靜態 HTML 前端,可能同時帶來更簡單的架構、更低的資源需求,以及更小的公開攻擊面。
七、真正有效的資安,不只是修補漏洞,也包括減少不必要的程式執行
每當新的重大安全漏洞出現,網站管理者總是必須趕著更新、修補、測試,擔心網站是否已經成為攻擊目標。
更新仍然是必要的,但除了不斷追趕漏洞,我們也應該思考:有哪些程式,其實根本不需要暴露在公開網站上?
這次 PHP 安全事件再次提醒我們,網站風險不只來自 WordPress,也不只來自外掛,而可能存在於更底層的網站執行環境。
如果網站必須使用 PHP,就應持續使用有安全支援的版本,並確實安裝更新。
如果網站的公開內容根本不需要 PHP,那麼將前端改為真正的靜態 HTML,便能直接消除公開前端對 PHP 的依賴,避開這一類 PHP 執行環境漏洞的直接威脅。
網站安全不應只依靠補漏洞,更應該從架構開始,減少不必要的攻擊面。
參考資料
- PHP 官方公告:Upcoming Critical PHP Security Release
- PHP 官方:Supported Versions
- Wordfence:PSA: Upcoming Critical PHP Security Release
本文資訊截至 2026 年 10 月 21 日 PHP 緊急安全更新正式發布前,後續確切受影響版本與漏洞細節,請以 PHP 官方公告為準。
輸入您的信箱訂閱電子報